Binance流出資金、Tronとブリッジで約2.42億ドル移動
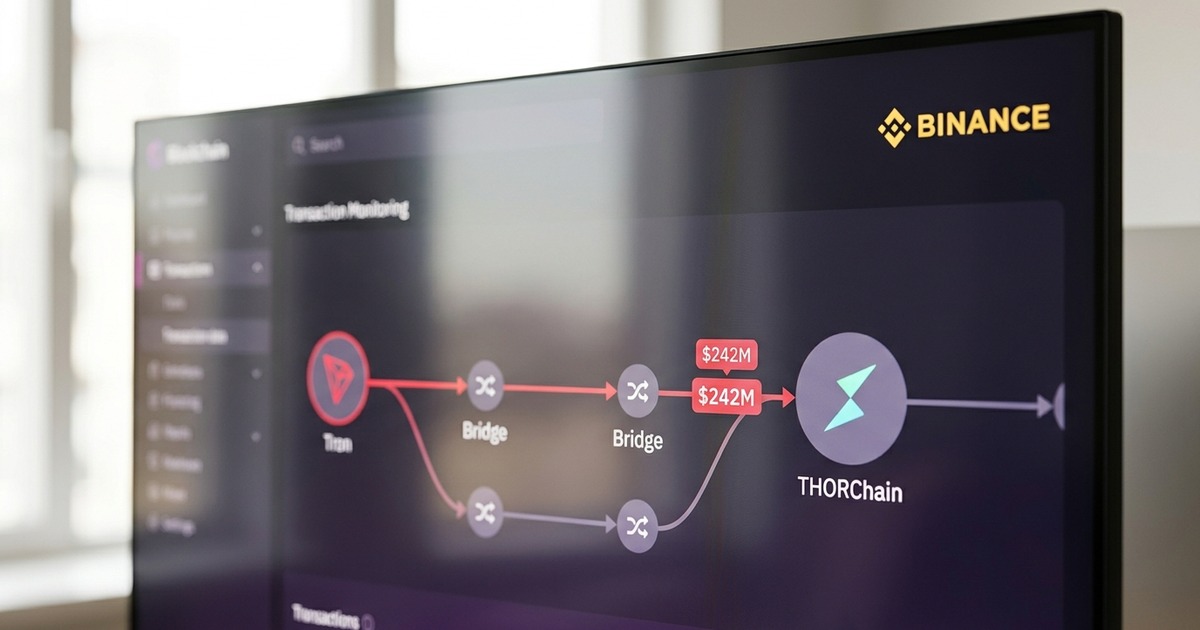
オンチェーン分析家のSomaXBTによると、北朝鮮系とされる攻撃者は2026年11月までの2日間で、Binanceから盗んだ資金のうち約2億4,2,000,000ドルをTron経由で移動した。日本の利用者も、ブリッジや即時交換サービスの追跡・凍結リスクを理解する必要がある。
確認できた事実:2日間で約2.42億ドルが移動
攻撃者は、BinanceからTron上で盗み出した資金のうち約2億4,2,000,000ドルを、2日間で移動させたと分析されている。
オンチェーン分析家でSecurity Alliance(SEAL)に関わるSomaXBTによると、攻撃者はTron上で約6億2,8,000,000ドルを取得した。Tetherが約3億7,870万USDTを凍結した後も、移動対象として約2億4,9,000,000ドルが残っていた。内訳は、約1億9,4,000,000ドルがブリッジやスワップサービスを通じてTron外へ流出し、約2,6,000,000ドルがTron上に残り、約2,2,000,000ドルが手数料やスリッページ、価格変動で失われたとされる。
資金移動にはRelay、THORChain、Chainflip、Symbiosisなどが使われた。SomaXBTの分析では、Relayが約4,8,000,000ドル、THORChainが約4,4,000,000ドル、Chainflipが約3,2,100,000ドル、Symbiosisが約1,6,000,000ドルを処理し、合計は約1億4,0ドルに達した。Bitget Wallet経由の約4,1,700,000ドルについては、最終的な行き先が未解明である。
米連邦捜査局(FBI)は窃盗をTraderTraitorの犯行と関連付け、DeFiプロトコルや即時交換サービスを通じて資金がさらに洗浄される可能性を指摘した。FBIはTHORChainのノード運営者などに、関連アドレスの取引を遮断するよう求めているが、公開されたアドレス一覧にはTronアドレスが含まれていない。
SomaXBTはX(旧Twitter)で資金移動の内訳を公表した。
1/ Binance exploit just passed 2 days, and so far the attackers (laundering team) have laundered ~$242M through the Tron leg alone, out of the $3.5 billion they still controlled after the freezes.
— SomaXBT (@somaxbt) 2026年11月1日
Here is the full analysis of the laundering from my tracing 🧵 pic.twitter.com/QvawpJ7re5
日本の読者への影響:ブリッジ利用時も資金の出所が問われる
日本の投資家にとって重要なのは、暗号資産を別チェーンへ移すブリッジや、複数資産を交換するサービスを利用した場合でも、取引履歴が消えるわけではない点である。
今回の事例では、盗難資金が複数サービスを経由して移動し、各サービスの停止やアドレスの監視につながった。正当な利用者であっても、過去に不正資金と接触した資産を入金すると、取引所やウォレット事業者のコンプライアンス審査で保留・凍結される可能性がある。送金元の確認、少額テスト、取引履歴の保存は、利用者が取れる基本的な対策である。
また、FBIによればTraderTraitorは北朝鮮の国家支援を受ける攻撃グループで、Lazarus Group、APT38、BlueNoroffなどの名称でも追跡されている。今回の攻撃では、THORChainの取引が複数チェーンで停止され、正規ユーザーもサービス停止の影響を受けた。特定のプロトコルだけでなく、クロスチェーン流動性全体の運用リスクを示す事例である。
helloBTC編集部の整理と今後の注目点:凍結対応と追跡の進展を確認
今後は、各ブリッジやスワップサービスがFBIの要請にどう対応するか、未解明資金の最終的な行き先が判明するかが焦点となる。
THORChainの技術共同創設者Chad Barrafordは、ノード運営者が公開情報をリアルタイムで把握しているとXに投稿した。一方、攻撃者による大量の入金後も、指定アドレスを遮断するかどうかは明言していない。Ethereumの再編成を契機とした二重返金では、THORChainが緊急停止し、攻撃者を含む全ユーザーの交換が一時的に止まった。
このニュースは、暗号資産の非中央集権性だけでなく、サービス運営者による緊急停止、取引監視、規制当局との情報共有が実際の利用体験を左右することを示す。日本の利用者は利回りや手数料だけでサービスを比較せず、対応方針、入出金停止時の告知、資金追跡への取り組みも確認すべきである。
一次資料:SomaXBT
執筆・検証方法はhelloBTCの編集方針をご確認ください。