Ledgerの改造端末が欧州・中東にも拡大、購入者に警戒呼びかけ
Ledgerは2026年11月、ベルリンで改ざんされたハードウェアウォレットを確認し、ドバイでも2台を調査中だと公表した。日本の利用者も正規販売経路や購入後の端末確認を見直す必要がある。
確認できた事実:改ざん端末がベルリンとドバイで判明
Ledgerは、ベルリンで数台の改ざんされたハードウェアウォレットを確認し、ドバイでも疑わしい2台を調査している。
同社によると、確認された端末には、セットアップ中に画面へ表示されるリカバリーフレーズを取得する同一の物理改造が施されていた。LedgerのセキュアチップやOS自体の欠陥ではなく、ledger.comで購入された端末で確認された事例もないという。Ledgerは公式Xでこの内容を明らかにした。
Our investigation into the hardware implant incident we disclosed Oct 15th is ongoing, and we published an update: https://t.co/wx6mfQPr99
— Ledger (@Ledger) 2026年11月18日
There is no flaw in Ledger's secure chip or operating system, and no confirmed case involving a device bought on https://t.co/vQ4QWa1D0f
We…
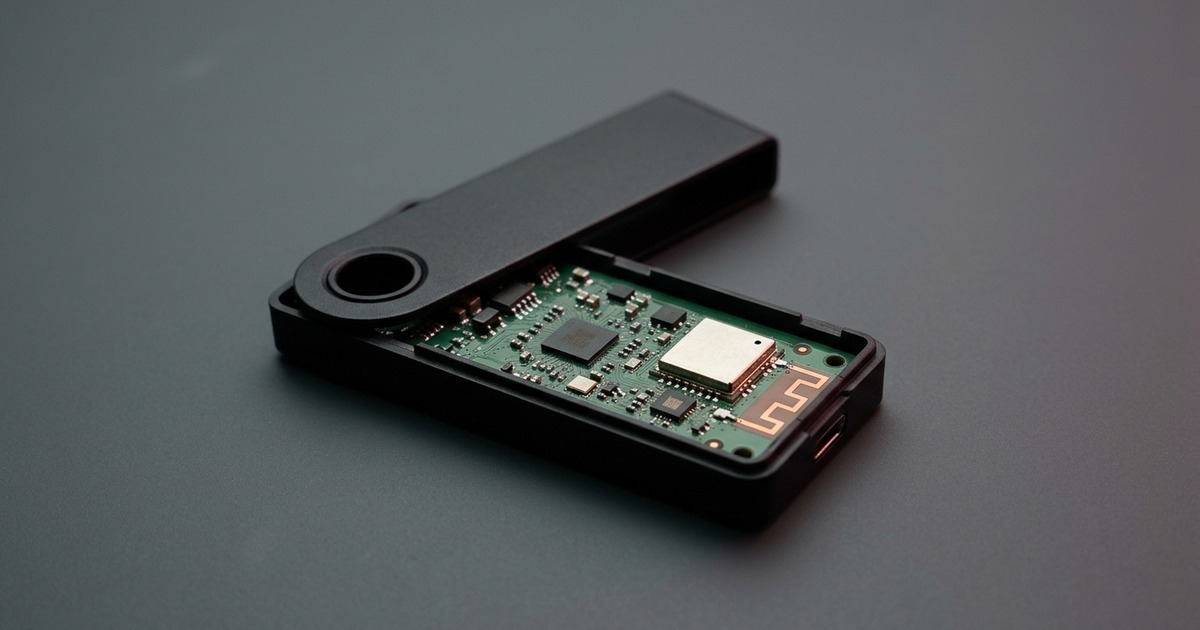
調査対象の端末では、ケース内部に小型チップ、eSIM、携帯通信モジュールが隠され、24語のリカバリーフレーズをモバイルネットワーク経由で送信できる構成が確認されている。正規部品が使われているため、通常のGenuine Checkでは追加された部品を検出できない可能性がある。
日本の読者への影響:購入経路とリカバリーフレーズ管理が重要
日本の利用者も、正規販売店から購入した端末であっても、購入経路と端末の状態を確認する必要がある。
Ledgerは、2026年1月以降にベルリンで購入した利用者へサポートへの連絡を求め、懸念がある端末は使用や自己分解を止めるよう案内している。資産を移す場合は、ledger.comから直接購入した端末で新しいウォレットを作成し、古いリカバリーフレーズやパスフレーズを再利用しないことが推奨されている。
リカバリーフレーズとは、ウォレットを復元するための秘密の24語である。これを第三者に取得されると、端末を持っていなくても同じ秘密鍵を再生成できる。したがって、端末の画面に表示されたフレーズを写真撮影したり、オンラインへ入力したりしないことも基本的な対策となる。
helloBTC編集部の整理と今後の注目点:販売網全体の検証が焦点
今回の問題は暗号技術そのものの破綻ではなく、流通過程で正規端末に物理部品を追加されたことが核心である。
Ledgerは東南アジアの販売業者に関連する被害調査を10月に開始し、今回ベルリンとドバイへ調査範囲を広げた。販売店には検査中の商品の販売停止を求め、フランスの工場では期間限定でX線を含む物理検査も実施している。
日本の購入者が注目すべき判断基準は、公式サイトや信頼できる販売経路を選ぶこと、返品・中古品を避けること、購入直後に自分だけで初期設定することだ。ただし、外観や通常の真正性確認だけで安全を断定できないため、Ledgerの最新告知とサポート窓口で対象地域や対象モデルの更新を確認する必要がある。
一次資料:Ledger
執筆・検証方法はhelloBTCの編集方針をご確認ください。