Binanceハッカー、凍結を逃れるため巨額資産をBTC・ETHへ移動
Binanceへの推定63億ドルの攻撃後、攻撃者は2026年10月29日、USDTやUSDCをBTCやETHへ急速に交換した。日本の投資家にとって、ステーブルコインの凍結機能とDeFi経由の資金移動を理解する事例である。
確認できた事実:63億ドル規模の流出後に資産交換
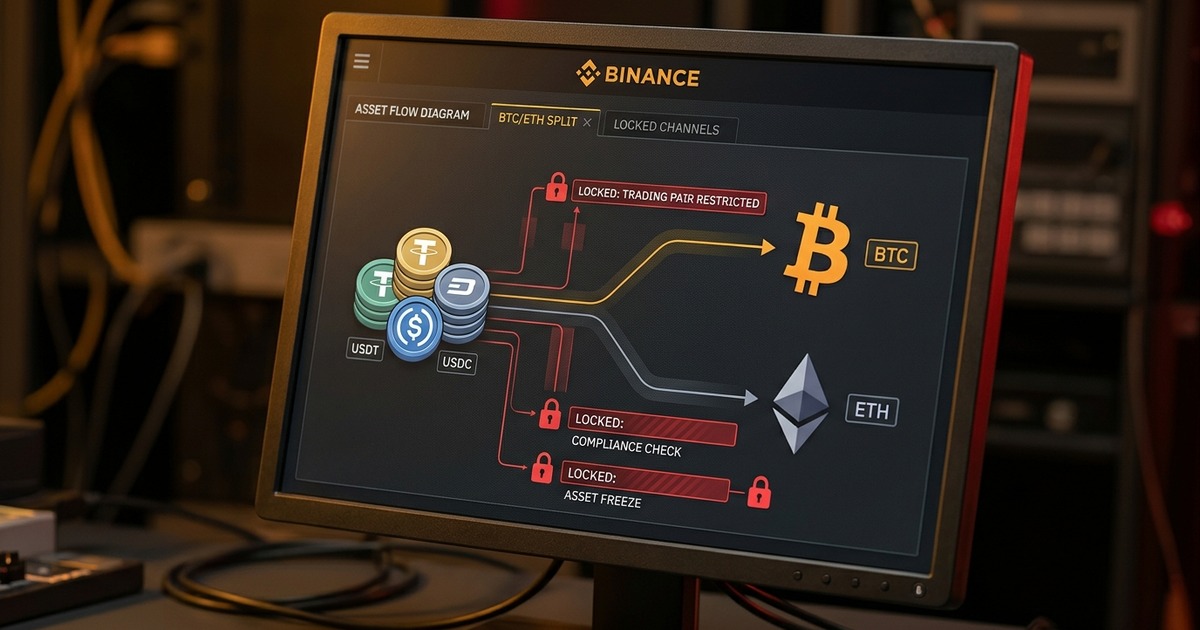
攻撃者は、発行元が凍結できるUSDTやUSDCを、中央発行者による停止機能がないビットコインやイーサリアムへ急速に交換した。
攻撃は2026年10月29日20時4分(UTC)に始まり、CertiKのDickson Wu氏は、約5億ドルのUSDTが1つのアドレスへ送られ、そのうち3億25,000,000ドル相当が20時59分までにマーケットメーカー経由でETHへ交換されたとXで明らかにした。
Then the race against the freezes. The attacker split the USDT fast:
— Dickson (@DicksonWuML) 2026年10月30日
• 20:30, 500M USDT to 0x9749…c762. By 20:59 it had sold 325M to RFQ market makers for ETH and passed the last 175M on
• 20:33, 200M USDT to 0x0ddf…697e. About 10M sold on DEXs, 190M sent to 0x8d53…639a,… pic.twitter.com/oNcp7tSsT8
Tetherは約15億67,000,000ドルのUSDTを凍結し、最初の大規模な凍結は資金到着から37分後に実施した。Circleも約8億23,000,000ドルのUSDCを、その3分後に凍結した。Binanceは盗難資産約63億ドルのうち、約30億ドルがオンチェーンで凍結されたと説明している。
日本の読者への影響:ステーブルコインは発行元の判断で止まる
USDTやUSDCは価格安定性だけでなく、発行元が特定アドレスのトークンを凍結できる点がBTCやETHと異なる。
凍結は攻撃者による支出を防ぐ措置だが、被害者への返還を意味しない。さらに、攻撃者はAave V3へ60,000,000ドルのUSDTを担保として預け、約44,600,000ドル相当のWETHを借りていた。USDTがDeFiのプールへ入った後は、攻撃者のウォレットをブラックリスト化するだけで担保を自動回収できないため、資産を預ける先の仕組みも確認が必要である。
日本の利用者は、ステーブルコインを完全に不可逆な資産と捉えるべきではない。一方、BTCやETHにも価格変動、取引所の入出庫制限、追跡・差し押さえなど別のリスクがある。
helloBTC編集部の整理と今後の注目点:凍結額と回収額を分けて見る
今後の焦点は、凍結された約30億ドルが実際に回収されるか、また凍結を免れたBTC・ETHやDeFi上の担保がどう扱われるかである。
ArbitrumのSecurity Councilは約30,500,000ドル相当のARBとETHを中間の凍結ウォレットへ移し、追加措置やDAOの投票がなければ動かせない状態にした。これは、中央発行者がいない資産でも、プロトコルのガバナンス設計によって緊急対応が可能な例である。
投資家が確認すべきなのは、流出総額だけではない。資産の種類、発行元の凍結権限、DeFiでの担保化、そして凍結後の返還手続きまでを分けて見ることが重要である。
一次資料:CertiK engineer Dickson Wu
執筆・検証方法はhelloBTCの編集方針をご確認ください。