ドバイの正規販売店購入Ledgerで巨額流出報告
2026年11月、ドバイのVirgin Megastoreで購入したとされるLedger端末を使う2人が、合計約604,000ドル相当の暗号資産を失ったと報告した。日本の利用者も正規販売店購入だけで安全と判断せず、購入経路と端末の状態を確認する必要がある。
確認できた事実:Ledger端末2台で合計約604,000ドル流出
ドバイのVirgin Megastoreで購入したとされるLedgerハードウェアウォレットについて、2人の所有者が暗号資産の盗難を報告した。
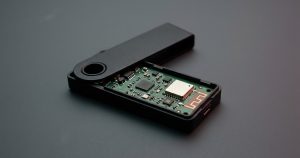
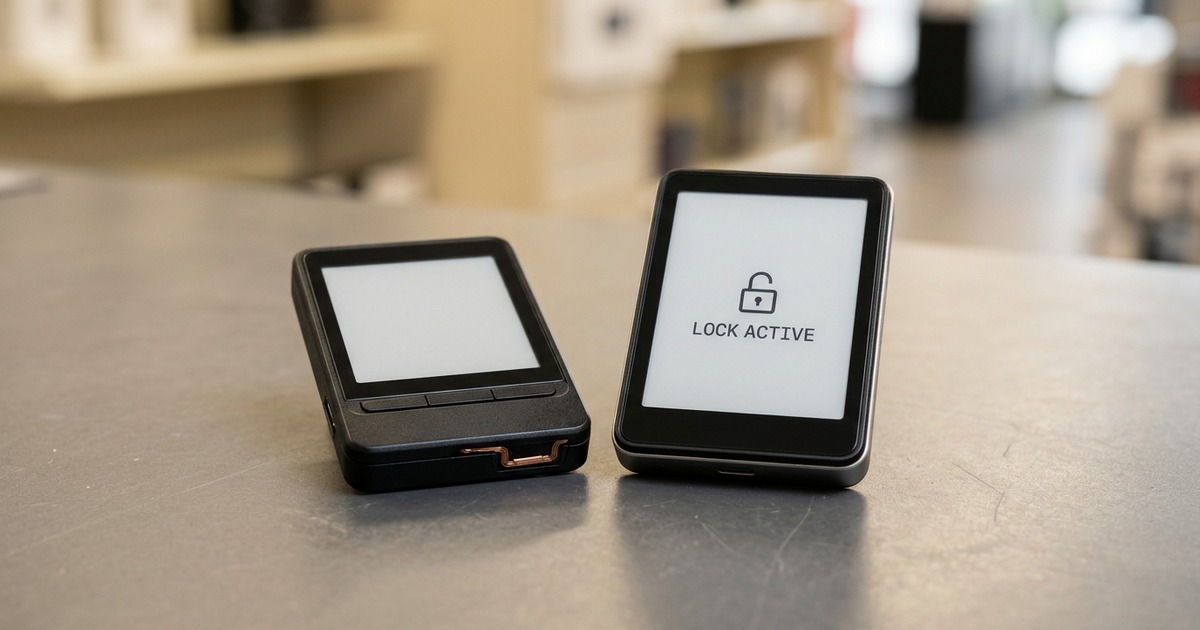
Rewinskyを名乗るXユーザーは、Ledger Flexから約1,300SOLを失ったと説明した。Mark KarpelèsのLedger Implant OSINT登録簿では、この端末にハードウェアインプラントが含まれていたと確認されている。投稿に添付された写真は、過去に確認されたLedger Flexの改ざん端末と同種のアンテナを示すとされた。
別の所有者は、Ledger Staxから50万7,000USDTを盗まれたと報告した。この端末は10月11日にVirgin Megastore Dubaiで新品として購入したという。LedgerはVirgin MegastoreをUAEの正規販売店として掲載している。なお、LedgerとVirgin Megastoreは報道時点でコメントしていない。
RewinskyはX上で端末の改ざんと資産流出について明らかにした。
i just checked my ledger is tampered pic.twitter.com/A3J6Rivyvy
— Rewinsky (@Rewinskyx) 2026年11月16日
日本の読者への影響:正規販売店でも購入後の確認が重要
今回の報告は、正規販売店を経由したとされる端末でも、購入経路だけで安全性を断定できない可能性を示す。
ハードウェアウォレットは秘密鍵を端末内で管理する保管機器だが、端末自体に不正な部品や改変があれば、初期設定後に資産を失うリスクがある。日本の利用者は、外箱の封印だけでなく、公式アプリが表示する真正性確認、購入先、シリアル情報、初期設定時の挙動を記録する必要がある。違和感がある端末へ多額の資産を一度に移さず、少額送金で動作を確認することも判断材料となる。
helloBTC編集部の整理と今後の注目点:被害の広がりと公式調査の結果を確認
現時点では個別利用者による報告が中心であり、ドバイの販売店やLedgerが関与したと確定したわけではない。
今後は、Ledgerによる端末調査、Virgin Megastoreの販売・在庫管理に関する説明、被害アドレスのオンチェーン分析、同様の報告が他地域で増えるかが焦点となる。利用者は未確認の情報だけで端末を廃棄せず、資産を安全な別ウォレットへ移す必要性を公式サポートへ相談し、リカバリーフレーズを第三者へ共有しないことが重要だ。
一次資料:Rewinsky
執筆・検証方法はhelloBTCの編集方針をご確認ください。