Bitget流出資金をAIで追跡、北朝鮮関連勢力の関与を指摘
Chainalysisは、9月24日に発生したBitgetの3億87,000,000ドル規模のハッキングを北朝鮮関連アクターによるものと分析した。資金追跡にAIを活用した点は、日本の利用者にも取引所の監視体制と資産管理の重要性を示す。
確認できた事実:23回の送金で4つのネットワークへ移動
Chainalysisは、9月24日に起きたBitgetへの攻撃を北朝鮮関連グループによるものと分析した。
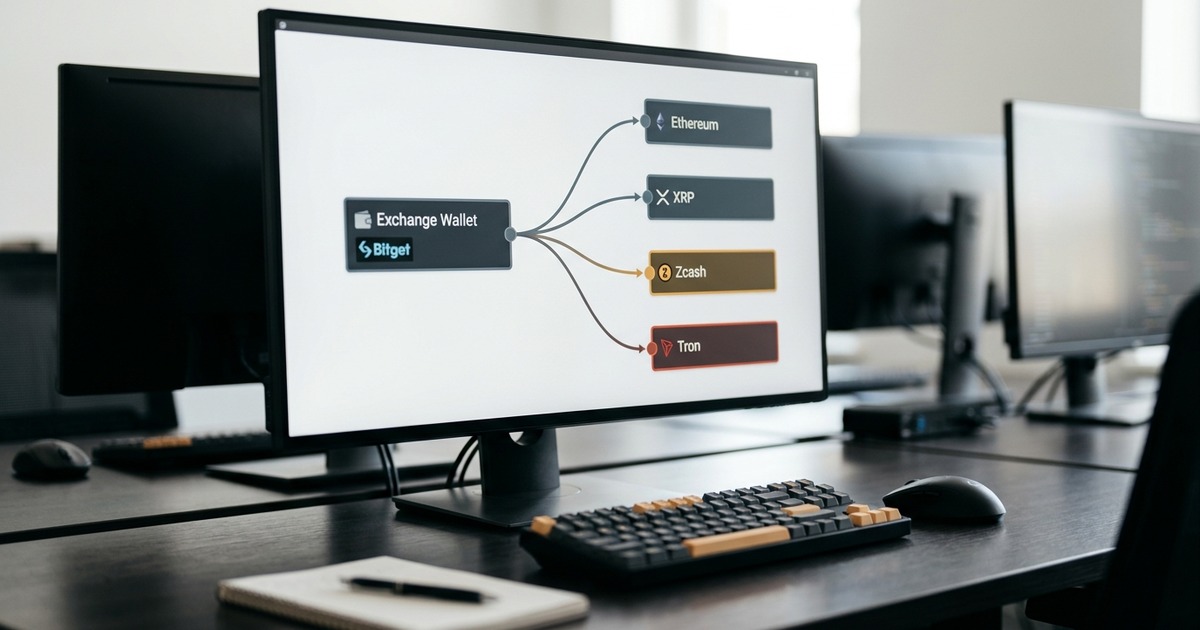
攻撃後3時間以内に、合計3億87,000,000ドルが23回の送金で移動した。内訳はEthereumが49.7%、XRPが40.8%、Zcashが7.6%、Tronが1.8%だった。その後、攻撃者はクロスチェーン流動性・メッセージングプロトコル、即時交換サービス、資金洗浄サービスを使い、資金の追跡を難しくした。
特にXRPは取引所へ直接送らず、クロスチェーンの流動性プロトコルを経由してビットコインへ交換された。Chainalysisは、自社AIによる自動化で、20時間超と見積もったブリッジ取引の照合作業を10分未満に短縮したと説明している。ただし、調査の指揮は人間が担った。
日本の読者への影響:取引所の安全性だけでなく資金追跡能力も確認材料
日本の利用者にとっては、取引所のセキュリティ対策に加え、流出後の追跡・凍結対応が重要な判断材料となる。
今回の事例では、攻撃者が複数チェーンと交換サービスを組み合わせて資金を分散させた一方、分析会社や法執行機関が移動を追跡した。CircleとTetherは約318,000ドル相当のステーブルコインを凍結したとされる。利用者は、取引所に資産を集中させず、二段階認証や出金通知を設定し、長期保有分を適切に分散管理する必要がある。
helloBTC編集部の整理と今後の注目点:AIは追跡を速めるが被害防止を保証しない
今回のニュースが示すのは、AIが複雑な資金移動の分析を高速化できる一方、攻撃そのものを防ぐ技術ではないという点だ。
BitgetのCEOやEllipticも北朝鮮関連の可能性を指摘しており、今回のChainalysisの分析は既存の見方を補強する位置づけである。今後は、ビットコインなどへ交換された資金が実際に換金されるか、関係サービスや取引所がどの範囲で凍結・拒否対応を続けるかが注目点となる。なお、報道で示された北朝鮮関連との帰属は分析結果であり、司法上の確定判断とは区別して読む必要がある。
一次資料:Chainalysis
執筆・検証方法はhelloBTCの編集方針をご確認ください。